当前位置:首页 > imtoken安卓版下载app > 正文
cf数字货币网站怎么防护,CF配置要点一次说清
 admin
- imtoken安卓版下载app
- 2026-09-25
- 6
cf数字货币网站怎么防护,CF配置要点一次说清
数字货币网站这几年被攻击的频率越来越高,钓鱼、DDoS、撞库,哪个都让人头疼。我做了三年币圈的技术运营,最深的体会就是CF(Cloudflare)几乎是数字货币网站的标配防护层,没有它cf数字货币网站怎么防护,CF配置要点一次说清,光靠源站硬扛根本扛不住。
CF对数字货币网站最核心的价值在于DDoS防护和WAF规则。去年某中型交易所被拖死,根因就是没开CF的Bot Management,一波自动化脚本把注册和提币接口打瘫了。开启之后,九成以上的垃圾流量在边缘节点就被拦截,源站基本无感。
加速这块,数字货币用户分布很散,东南亚、北美、欧洲都有。CF免费套餐自带全球CDN,把静态资源和API请求走CF节点,首屏从两秒压到八百毫秒不是问题。说白了cf数字货币网站,交易页响应速度直接决定用户留不留得住。
配置上有个大坑:CF默认开的"Always Use HTTPS"如果SSL证书没配对,钱包签名验证会直接失败,用户看到的就是白屏。我一般单独签发Origin证书,CA模式设Full Strict,再关掉前端不必要的自动重写,能省掉很多莫名其妙的bug。
本文由admin于2026-09-25发表在imtoken官网|全球领先的数字钱包,如有疑问,请联系我们。
本文链接:https://www.dwstnz.cn/?id=1335
最新文章
-
数字货币开户名怎么填?填错会被拒吗?
2026-09-26 -
2025一月数字货币为什么跌了?比特币冲高回落全解析
2026-09-26 -
目前哪种数字货币好做?跑了三年场,说几句不吹不黑的大实话
2026-09-26 -
想在香港投数字货币赚钱?这几条实操技巧帮你少交学费少走弯路
2026-09-25 -
数字货币大写的字都是啥?BTC、ETH、SOL代码快速看懂
2026-09-25 -
数字货币相应的规定全解读,监管、跨境、税务变化跟钱包直接相关
2026-09-25 -
许昌数字货币最新消息:本地试点怎么参与,周边居民能否领钱包
2026-09-25 -
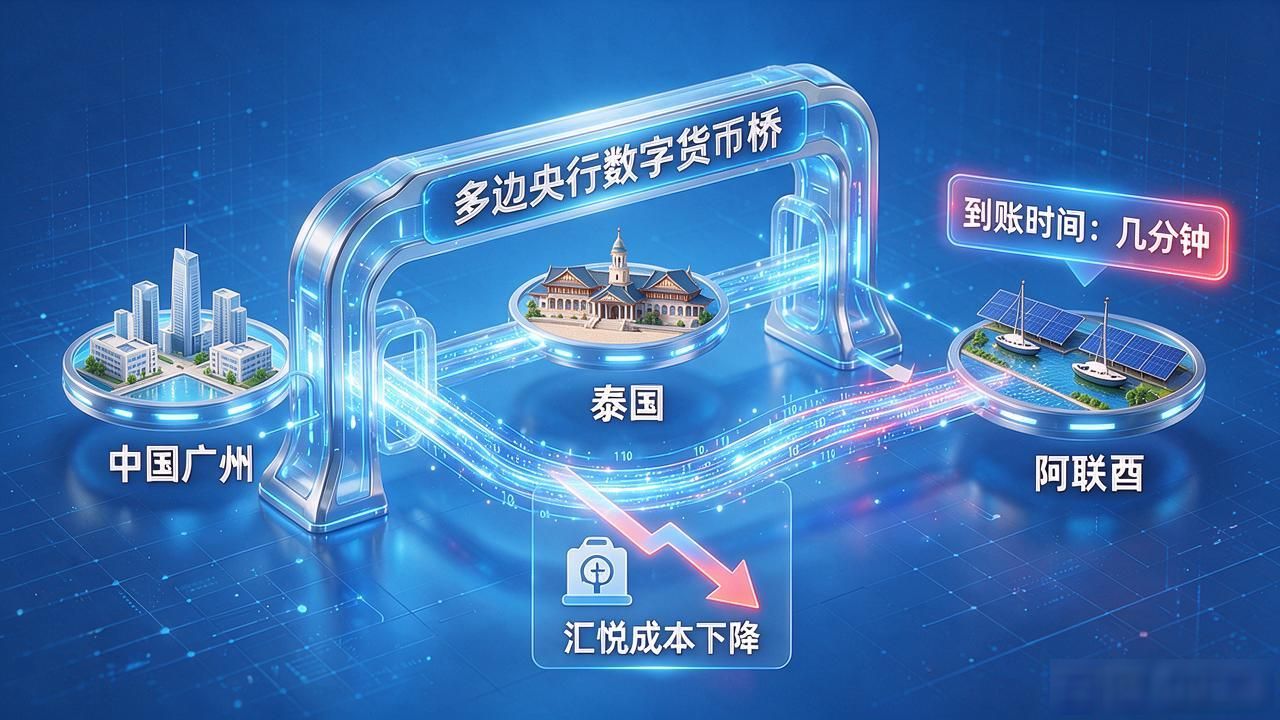
中国数字货币又发新了,2026数字人民币有啥变化
2026-09-25